インタビュー
認証と認可の統合がもたらす安心感。国産ベンダーの技術連携で実現する次世代IDセキュリティ



テレワークの拡大やクラウド利用の広がりを背景に、「社内=安全」という前提が崩れつつあります。こうした変化を受け、VPNなどの既存のリモートアクセス環境を見直し、SASEやゼロトラストの考え方を取り入れる動きが広がっています。
今回は、累計6,200社以上※への導入実績を持つフルマネージドSASE「Verona」を提供する株式会社網屋の大高静香氏(セキュリティプロダクト事業部 Network All Cloud部 副部長)に、SolitonOneGateとの連携メリットや今後3年の展望を伺いました。
※Network All Cloudシリーズ実績(2026年6月時点)
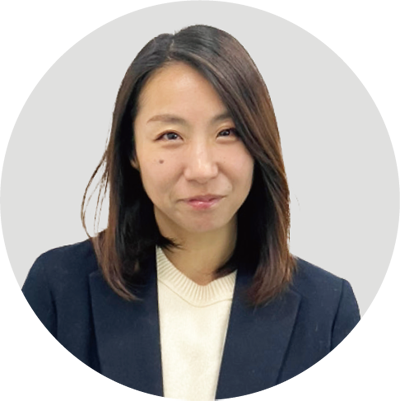 株式会社網屋
(以下、網屋)が手掛ける「Verona」は、日本独自のニーズに最適化されたフルマネージド型SASEサービスです。ZTNAやSWG、CASBといったゼロトラストの根幹を成す機能をクラウド上で統合的に提供するだけでなく、構築・保守・各種対応を専門エンジニアが一貫対応しています。
お客様が実際にVeronaを選ぶ最大の決め手は、「フルマネージドによる運用負荷ゼロ」です。特に専任のセキュリティ人材を抱えられない企業、多拠点展開している企業、テレワーク比率の高い企業ほど、その効果を実感しやすいといいます。
SASEはネットワークとセキュリティの機能を一つに集約した多機能製品であるため、自社運用への不安を抱える企業様も少なくありません。
設定変更やトラブル対応を誰が担うのか、専任のセキュリティ人材を確保できるのか。こうした懸念から、導入に二の足を踏むお客様も多いです。
Veronaはフルマネージドのため、社内に高度な専門知識を持つ人材がいなくても、スムーズに次世代のセキュアなネットワーク環境へ移行できます。基盤の構築から日々の運用、障害発生時の切り分けまでを網屋の専属エンジニアが代行するため、お客様は申込書に記入するだけで、最短3週間で本番環境の利用を開始できます。
無料トライアルで『運用ゼロ』を実際に体験していただくと、 『不安』が『信頼』に変わります。
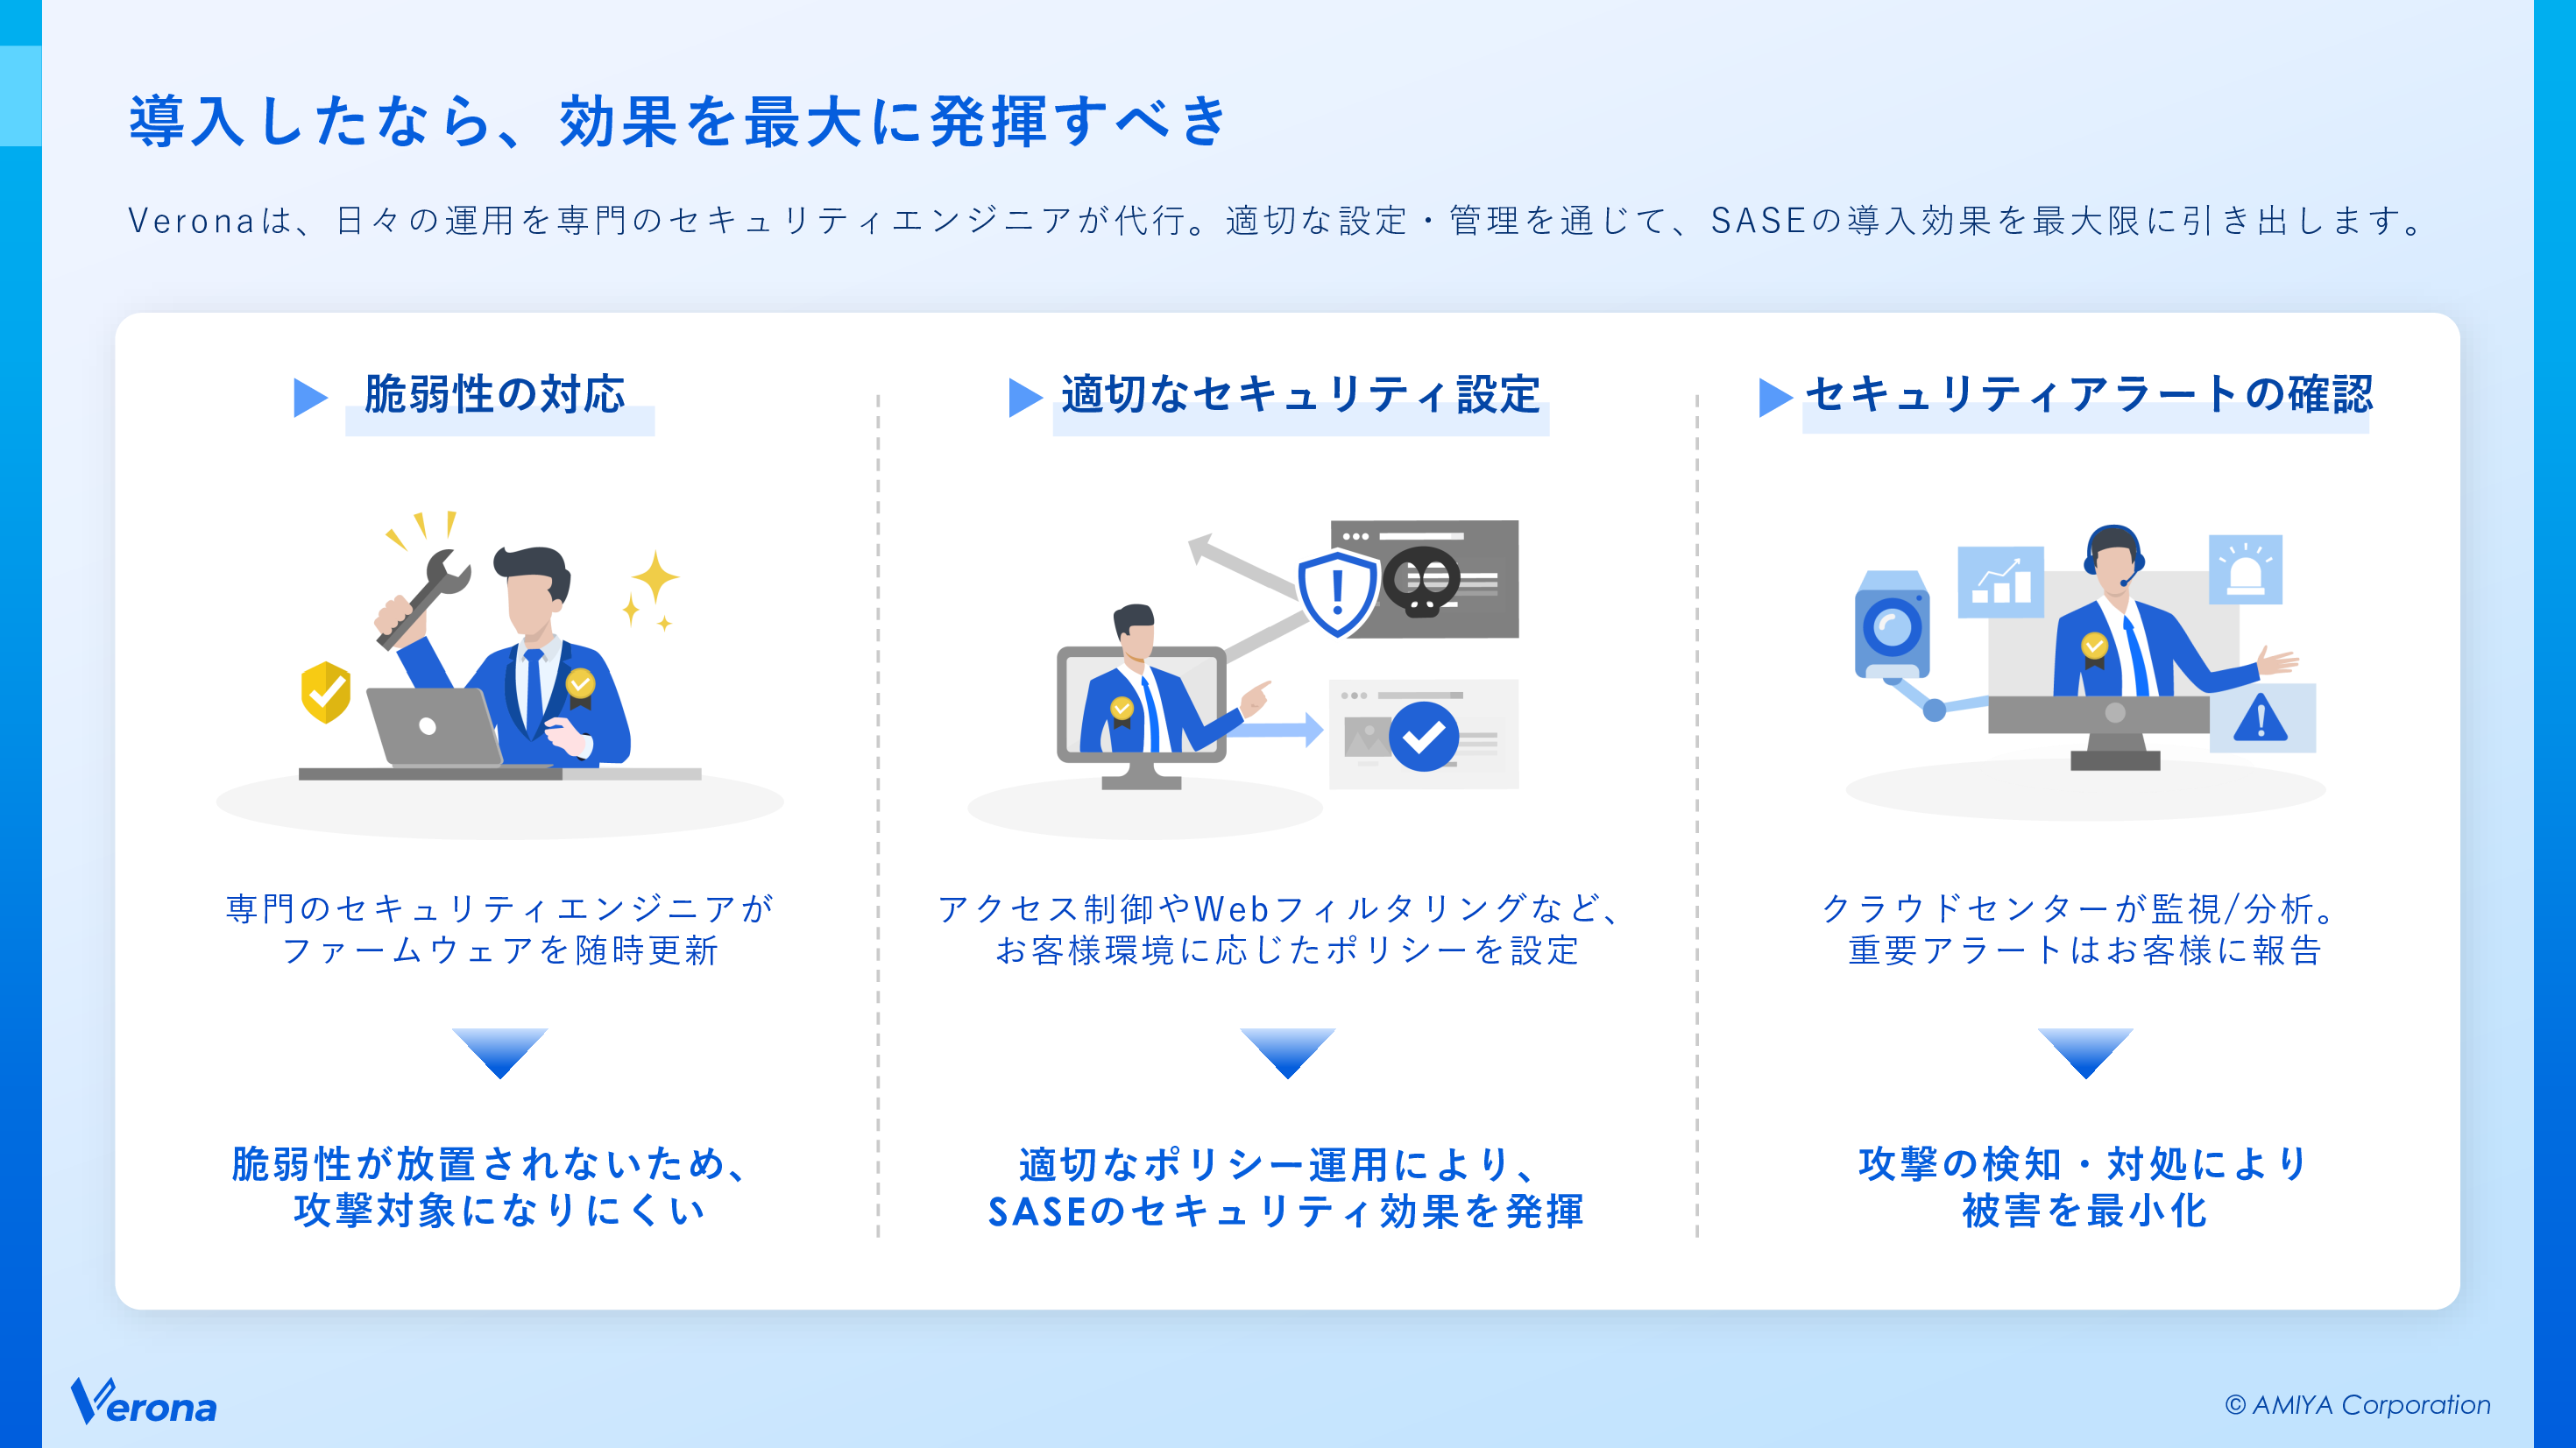
コスト面でも大きなメリットがあります。Veronaは月額39万円(200名規模)~と、価格体系が明確です。海外製のSASEは大規模企業をメインターゲットとしており高額になりがちです。Veronaは、既存の閉域網やVPN、運用にかかる人件費とのトータルコストで比較すると、海外大手と比べて約1/10で導入できるという試算もあり、実際に乗り換えるケースも増えているといいます。
テレワークの拡大とクラウドサービスの普及により、「社内ネットワークにいる限り安全」という前提の境界型防御モデルは、すでに限界を迎えていると大高氏は感じています。だからこそ社内外問わず一定のセキュリティで業務ができる環境、すなわちゼロトラストへの移行が、いま多くの企業で進んでいるのではないでしょうか。
この変化を象徴する事例として、ある中堅製造業のお客様のケースが挙げられます。約2年前、社内の端末1台がマルウェアに感染し、ネットワークセグメントを越えて会社全体に被害が拡大してしまいました。このお客様は、境界の内側にいる端末だからといって安全とは限らないと身をもって経験し、ゼロトラストの必要性を痛感したそうです。
ゼロトラストを実現する上で重要なのは、「アクセス制御」「シンプルな運用」「統合管理」の3点です。中でも見落とされがちなのが「シンプルな運用」だと大高氏は感じています。セキュリティの議論では機能の多さや検知精度に目が向きがちですが、導入後の現場で課題となるのは「誰がそれを運用し続けるのか」という点です。高機能なソリューションを導入しても、設定が複雑すぎて、担当者が変わると誰も触れなくなってしまうケースを数多く見てきたといいます。だからこそ、導入の検討段階から「誰が、どのように運用を担い続けるか」までを見据え、手を打つべきだと考えています。
網屋に相談する企業を見ると、今も7~8割がVPN中心の構成だといいます。大高氏によると、コロナ禍で急遽整備したリモートアクセス環境を、そのまま使い続けているケースが多いといいます。移行が進まない最大の障壁は、「今動いているものをわざわざ変える必要があるのか」という慣性です。次いで、「移行期間中に生じるリスクへの不安」も挙げられます。ただ、VPN機器の脆弱性を狙った攻撃が相次いでいる状況を受け、「このまま放置するのは危険だ」という危機感は急速に高まっていると大高氏は感じています。実際、すでに大規模企業ではSASEの導入がかなり進んでおり、今後2~3年で中堅規模の企業におけるゼロトラストへの移行も一気に加速すると見ています。
こうした危機感の高まりを踏まえ、網屋ではAIを活用した脅威検知の自動化にも力を入れています。現在はVerona SOCというオプションサービスで分析や運用の効率化にAI技術を活用しており、今後はこの取り組みをSASE全体へと広げていく方針です。
アクセス制御にあたるVeronaのZTNA機能では、デジタル証明書による端末認証機能を標準で備えています。しかし、証明書の発行・配布・失効といった証明書運用には専門的な知識が必要で、お客様から運用面の不安の声をいただくことも少なくありませんでした。そこで力を発揮するのが、Soliton OneGate(以下、OneGate)との連携です。
VeronaをOneGateと組み合わせることで、デジタル証明書の運用負荷を軽減できます。退職者の証明書の一括失効や複数デバイスの管理も管理画面から簡単に行えるほか、顔認証や指紋認証型パスキーといった認証手段を使えばパスワードレス化も実現します。
さらに2026年1月には、Soliton SecureBrowser for OneGateとの連携も発表しました。ブラウザ上でのデータ持ち出しを防ぐDLP機能により、BYOD環境でも安心してご利用いただける体制が整いつつあります。ひと言で表すなら、OneGateが「入口の鍵」、Veronaが「通過後のネットワーク全体を守る警備システム」、Soliton SecureBrowserが「エンドポイントでのデータ保護」。この3層構造により、真のゼロトラストが実現します。
証明書レベルの認証は、個人情報や機密情報を多く扱う業種(医療・製薬・金融・士業など)で高く評価されています。また、多拠点展開する企業やフランチャイズ展開する企業、外部委託スタッフの多い企業にとっても有効だといいます。
この連携について、代理店からは「認証とネットワーク・セキュリティをセットで提案できるようになった」という声を、エンドユーザーからは「デバイスとユーザーの両方をきちんと確認できる仕組みが整った」という評価をいただいているそうです。
網屋とソリトンは現在、中堅企業の情報システム担当者様に向けてゼロトラスト導入の実践をテーマとした両社共催セミナーやウェビナーの継続開催などの啓発活動を進めています。
中期的には、OneGateとVeronaをセットで提供するパッケージの標準化も検討中です。検討から導入、運用までを一貫したプロセスで提供できる体制を整えることで、代理店がより提案しやすい環境づくりを目指しています。
導入後のサポート体制についても、両社が連携して一元的に対応できる体制を整備し、『どちらに連絡すればいいかわからない』という状況を無くしていきたいです。
最後に、SASE・ゼロトラストの導入を検討している読者へのメッセージとして、大高氏は次のように語りました。
まずは『大企業向け』『難しそう』といった先入観を払拭していただきたい。ネットワークとセキュリティを自社でゼロから構築・運用する時代は、終わりつつあります。『セキュリティを強化すると運用の負担が増えてしまう』という状況は、徐々に変わってきています。まずは現状のVPN環境や運用コストを、一度棚卸ししてみるところから始めてみてはいかがでしょうか。そこから、変えていくべきポイントが見えてくるかもしれません。
取材日:2026年7月15日
株式会社ソリトンシステムズ
【ネットワークの最適解 主要メーカーと探る、3年先のあるべき姿とは vol. 01 AMIYA】証明書認証×フルマネージドSASEで実現する、 運用負荷ゼロのゼロトラスト(PDF)