IT用語集
ゼロトラストネットワークの基礎知識|必要性やメリット・デメリットを解説


クラウドサービスの普及やリモートワークの定着にともない、従来の境界型セキュリティでは社内の情報資産を守ることが困難となっています。そこで注目されている手法が、全てのアクセスを信頼しない「ゼロトラスト」です。この記事では、ゼロトラストの基礎知識や必要とされる理由、導入によるメリット・デメリットをわかりやすく解説します。
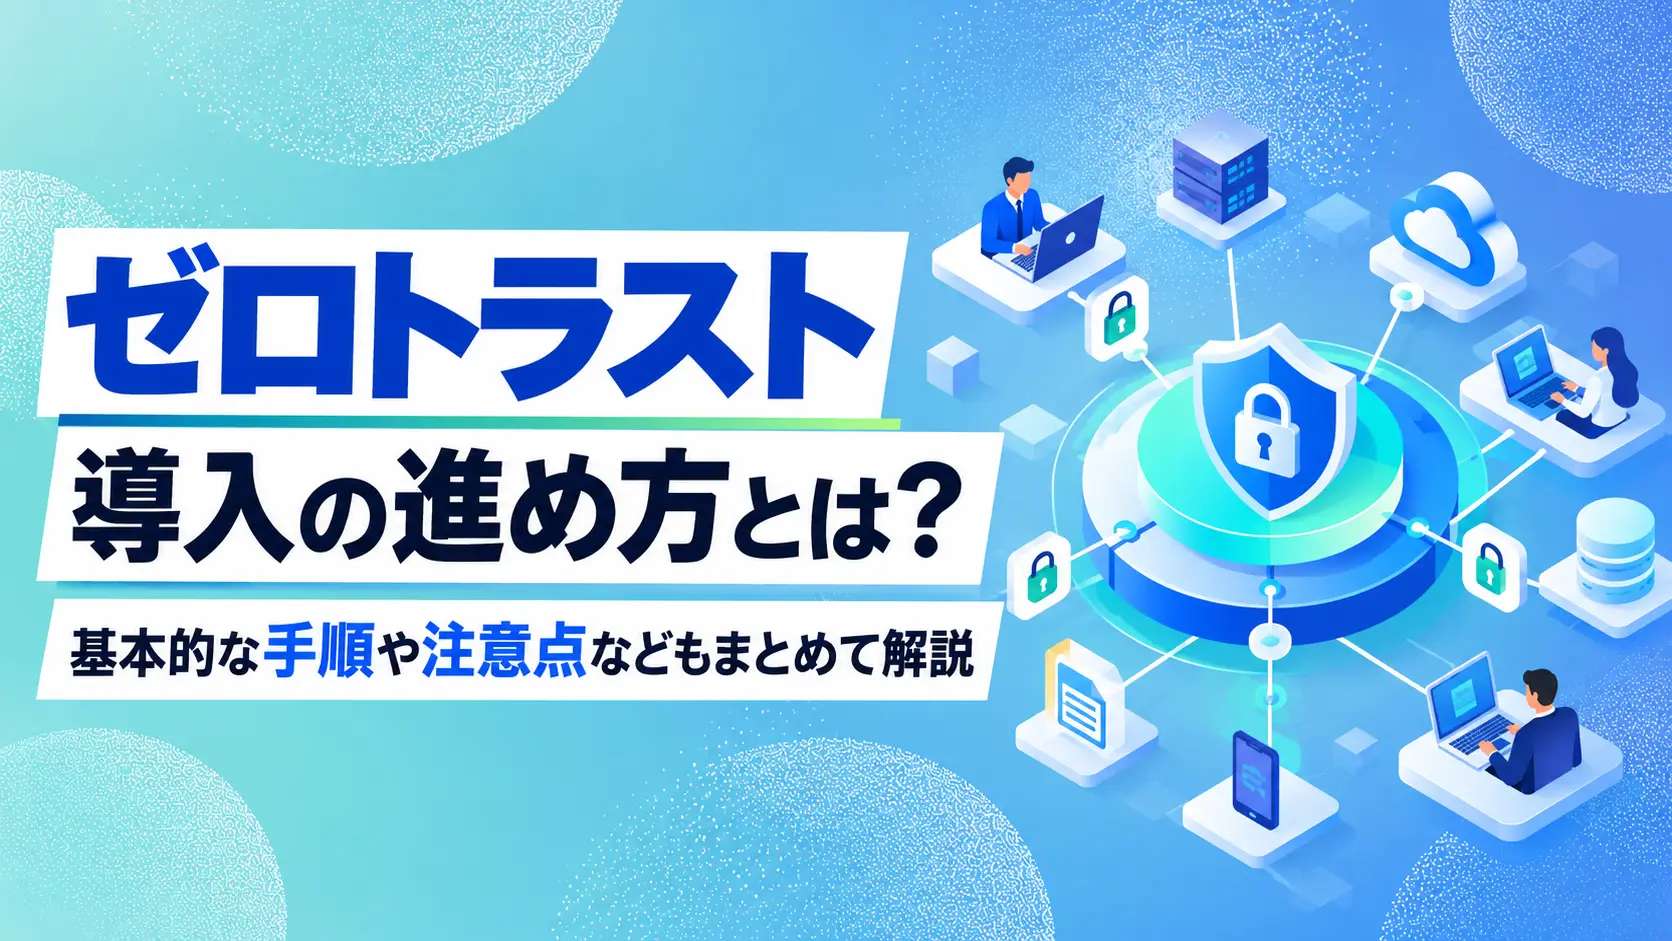
ゼロトラストとは、社内と社外の境界線を区別せず、全てのアクセスを信用しない前提で対策を講じるセキュリティ概念です。従来のように「一度認証したから安全」とみなすのではなく、全ての通信に対して毎回認証や認可を行い、安全性を確認し続けます。
クラウドサービスの普及やリモートワークの増加にともない、守るべきデータが社外に分散するなか、「全てを疑う」というアプローチが注目されています。
従来の境界型セキュリティは、社内を「安全な領域」、社外を「危険な領域」と定義し、その境界線にファイアウォールなどを設置して防御する手法です。対してゼロトラストは境界を設けず、社内からのアクセスであっても等しく検査を行います。
境界型セキュリティでは一度侵入を許すと内部で被害が拡大しやすい性質がありますが、ゼロトラストであれば各領域で認証を要求するため、不正アクセスの被害を最小限に食い止められます。
巧妙化するサイバー攻撃や多様化する働き方に対して、従来のセキュリティ対策では対応が困難になっているという背景があります。
近年、サイバー攻撃の手口は高度化しています。従来の境界型セキュリティで守られたネットワークの内部に一度侵入し、長期間潜伏して重要なデータを盗み出したりする、ランサムウェアなどをはじめとしたサイバー攻撃被害が急増しました。マルウェアの侵入を完全に防ぐことは困難であるため、全てのアクセスを信頼せずに監視を続けるゼロトラストの仕組みが必要です。
リモートワークの普及にともない、多くの従業員が社外の環境から業務システムへアクセスするようになりました。これにより、従来の社内と社外の境界を前提とした防御モデルの維持は困難となりました。自宅やカフェなどのネットワーク環境やさまざまな端末から安全に業務を行うためには、場所を問わずに安全性を検証する仕組みが求められます。
多くの企業がSaaSをはじめとするクラウドサービスを導入し、業務に必要なデータが社外のサーバーに保存される機会が増加しました。社内ネットワークを経由しない通信が増えたことで、従来の対策では制御できません。
重要な情報資産が社外のクラウド上に分散するなか、ネットワークの場所ではなく、アクセス自体を個別に認証する必要があります。
外部からの攻撃だけでなく、退職者や悪意を持った内部関係者による情報の持ち出しなど、内部不正によるリスクも顕在化しています。社内ネットワークの全員を信頼する古いモデルには大きな脆弱性があります。ゼロトラストでは内部のユーザーであっても最小限のアクセス権限しか付与しないため、関係者によるデータの不正コピーや情報漏えいのリスクを大幅に低減できます
ゼロトラストを運用し、社内外のセキュリティを高めるためには、複数の技術的な要素を組み合わせることが求められます。
IDaaSとは、クラウド上でユーザーのIDやアクセス権限を一元管理し、強固な認証を提供する仕組みです。ゼロトラストでは「正しい権限を持ったユーザーと端末か」を毎回厳格にチェックするため、この認証基盤が全ての対策の重要な土台となります。
EDRとは、パソコンやサーバーなどのエンドポイント端末における挙動を監視し、不審な動きを検知して対処するシステムです。従来のウイルス対策ソフトでは防げない未知の脅威が侵入した際、速やかに検知して被害の拡大を防ぐ役割を担います。
端末のログを継続的に収集し、不正なアクセスや不審なプログラムの実行を可視化することで、迅速な初期対応につなげられます。
ZTNAとは、社内システムやクラウドへのアクセスに対して、場所を問わず毎回認証と認可を行う安全な接続手法です。従来のVPNのようにネットワーク全体への入場を許可するのではなく、特定のアプリケーションごとにアクセス権限を検証して接続させます。
これにより、万が一端末がマルウェアに感染した場合でも、他の業務システムへ被害が拡散するリスクを最小限に抑えられます。
CASBとは、企業が利用する複数のクラウドサービスを一元的に管理し、セキュリティポリシーを適用するための仕組みです。従業員によるクラウドの利用状況を可視化し、データのアップロード制限や不正なファイル共有を検知します。
社内で把握していないITサービスの利用を防ぐとともに、重要な情報が外部のクラウド経由で漏えいするリスクを大幅に低減する役割を持ちます。
MDMとは、業務で使用するスマートフォンやパソコンなどの端末を、遠隔から一元的に管理するシステムです。端末の設定確認やアプリのインストール制限を行い、組織のセキュリティ方針に沿った安全な状態を維持します。
万が一、従業員が端末を紛失した際にも、遠隔操作によって端末をロックしたり、内部のデータを消去したりできるため、情報漏えい対策として有効です。
SWGとは、インターネットへのアクセスを安全に行うために、クラウド上で提供されるWebプロキシ機能です。不適切なWebサイトへの接続を遮断するフィルタリング機能や、通信内容をスキャンしてウイルスを検出する機能を備えています。
社内だけでなく社外のリモートワーク環境から直接インターネットへ接続する場合でも、一貫したセキュリティ対策を適用できます。
SOCとは、ネットワークや各種セキュリティ機器のログを24時間365日体制で監視し、サイバー攻撃の検知と分析を行う専門組織です。EDRやSWGなどの複数のソリューションから出力される大量のアラートを監視し、重大な脅威を迅速に特定します。
インシデント発生時には迅速に通報を行い、適切な対処方法を指示することで、企業のセキュリティ被害を最小限に抑えます。
ゼロトラストを導入して社内の防衛体制を刷新することにより、企業はさまざまなメリットを得られます。従来の境界型セキュリティが抱える課題を解消し、セキュリティを強化しながら業務の効率化を図れます。
全てのアクセスに対して認証や監視を行うゼロトラスト環境では、情報漏えいのリスクを大きく低減できます。万が一、従業員のIDや端末がサイバー攻撃によって侵害された場合でも、各領域で個別に検証が行われるため、組織内部への不正な侵入や横展開を早期に遮断できます。
これにより、機密データの外部流出といった重大な事故の未然防止が可能です。アクセス権限を必要最小限に絞ることで、悪意を持った内部関係者による不正な持ち出しも抑止します。
社内ネットワークに依存しない安全な環境を構築することで、リモートワークやサテライトオフィス勤務、出張先からのアクセスを安全に運用できます。場所を問わず社内システムやクラウドへ接続できるため、柔軟な働き方を実現できます。従業員の移動時間を削減し、業務効率を向上させる基盤としても機能します。
適切なセキュリティを確保することで、多様な人材の活躍や柔軟な働き方の実現につながります。
SaaSをはじめとするクラウドサービスを、安全かつ一元的に利用できる環境が整います。従来の境界型セキュリティでは、全ての通信が社内回線に集中してネットワーク遅延を引き起こす原因となっていました。
ゼロトラストの導入に合わせて、各環境からクラウドへ直接アクセスするネットワーク構成(ローカルブレイクアウトなど)を採用することで、通信の混雑を回避して快適に各種サービスを活用できます。
詳細なアクセスログや操作履歴を統合して記録・監視することにより、コンプライアンス対応やガバナンスが強化されます。「誰が・いつ・どのデータに・どの端末からアクセスしたか」を正確に把握できるため、内部統制の効いた状態を維持できます。各種ガイドラインや法規制への準拠が求められる場面においても、客観的な監査ログを提示できます。
不正アクセスの兆候を早期に検知できる体制を構築することは、企業の社会的信用を守る上で重要です。
ゼロトラストの導入には多くのメリットがある反面、事前に把握しておくべきいくつかの課題や注意点もあります。
ゼロトラストを実現するためには、EDRやZTNA、CASBなど複数のセキュリティソリューションを組み合わせて導入する必要があります。それぞれのシステムに初期費用や月額のライセンス費用が発生するため、従来の境界型セキュリティに比べて構築コストが高額になります。
さらに、運用を維持するための保守費用や外部の専門機関へ監視を委託する費用など、継続的なコストも発生します。
全てのアクセスに対して毎回認証を要求する仕組みであるため、従業員の利便性が低下する場合があります。業務システムやアプリケーションを起動するたびに多要素認証を求められたり、接続元の環境によって細かくアクセス権限が制限されたりすることで、業務の進行に手間がかかります。
セキュリティの強度を高めるほど操作の手間が増える傾向にあるため、導入にあたっては業務効率とのバランスを慎重に調整しなければなりません。
導入するセキュリティ製品が増加することにともない、社内のIT担当者や運用管理者の業務負担も増加します。各ソリューションから出力される膨大なログを監視し、セキュリティポリシーの変更やパッチの適用などを個別に実施する必要があります。
インシデント発生時の原因究明や対応フローも複雑化するため、高度な専門知識を持った人材の確保や、継続的な人材育成が欠かせません。
自社の業務環境や取り扱うデータの性質によって、ゼロトラストの導入効果は大きく異なります。どのような特徴を持つ企業が移行を進めるべきかを具体的に解説します。
在宅勤務やサテライトオフィス勤務をはじめ、リモートワークを積極的に取り入れている企業はゼロトラストの導入に最適です。全従業員が社外の多様なネットワーク環境や端末から業務システムへアクセスするため、従来の境界型セキュリティでは安全性を担保できません。
ゼロトラストを構築することにより、場所や端末を問わず毎回厳格な認証が実施されるため、情報漏えいのリスクを気にすることなく安全に業務を継続できます。紛失や盗難対策としてMDMでの端末管理や、エンドポイントを監視するEDRを組み合わせることで、社外における業務の安全性をより強固なものへと高められます。
SaaSやIaaSといったクラウドサービスの利用を積極的に拡大している企業も、導入に適しています。重要な業務データが社内サーバーではなく外部のクラウド上に分散して保存されるため、従来のネットワーク境界による防御は機能しなくなります。
CASBやZTNAといったゼロトラストの要素を取り入れることで、クラウド上のデータへのアクセス状況を可視化し、一元的に管理・保護できるようになります。クラウドへの直接通信が可能になるため、社内回線の帯域圧迫による遅延も解消され、従業員はストレスなく各種サービスを活用して業務を行えます。
国内外に複数の支社や工場、営業所などの拠点を展開している企業にとって、ゼロトラストへの移行は有効な施策です。従来の環境では、各拠点から本社のデータセンターを経由してインターネットへ接続する方式が多く、通信の混雑や専用線コストの増加が課題でした。
ゼロトラストの導入により、各拠点からクラウドを介して直接安全に通信できる環境が整い、拠点間のネットワーク構築および運用管理の負担を大きく軽減できます。新たに拠点を立ち上げる際にも、個別の回線契約や複雑な設定を行う必要がなくなるため、事業展開のスピードに合わせてセキュリティ対策を柔軟に拡張できます。
ゼロトラストは、社内外の境界を区別せず、全てのアクセスを疑って毎回認証を行う最先端のセキュリティ概念です。サイバー攻撃の巧妙化やリモートワークの定着、クラウドサービスの利用拡大が進むなか、セキュリティ対策に欠かせない考え方となっています。
導入にはコストや運用担当者の負担増といった課題もありますが、情報漏えいリスクの大幅な低減や柔軟な働き方の実現など、企業にとって大きなメリットがあります。自社の状況に合わせてEDRやZTNAなどの必要な要素を段階的に取り入れ、安全な業務基盤の構築を進めることが重要です。
ゼロトラストの実現には、ID認証サービス「Soliton OneGate」をご活用ください。「Soliton OneGate」を利用すれば、ID・パスワードだけに頼らない「デジタル証明書」を用いた多要素認証(MFA)が可能です。これにより、正規の端末・ユーザーしか業務システムにアクセスできない環境を容易に構築できます。安全性・利便性・運用性を両立させたゼロトラスト環境の構築を支援する機能を多数搭載しています。