IT用語集
ゼロトラストネットワークの基礎知識|必要性やメリット・デメリットを解説


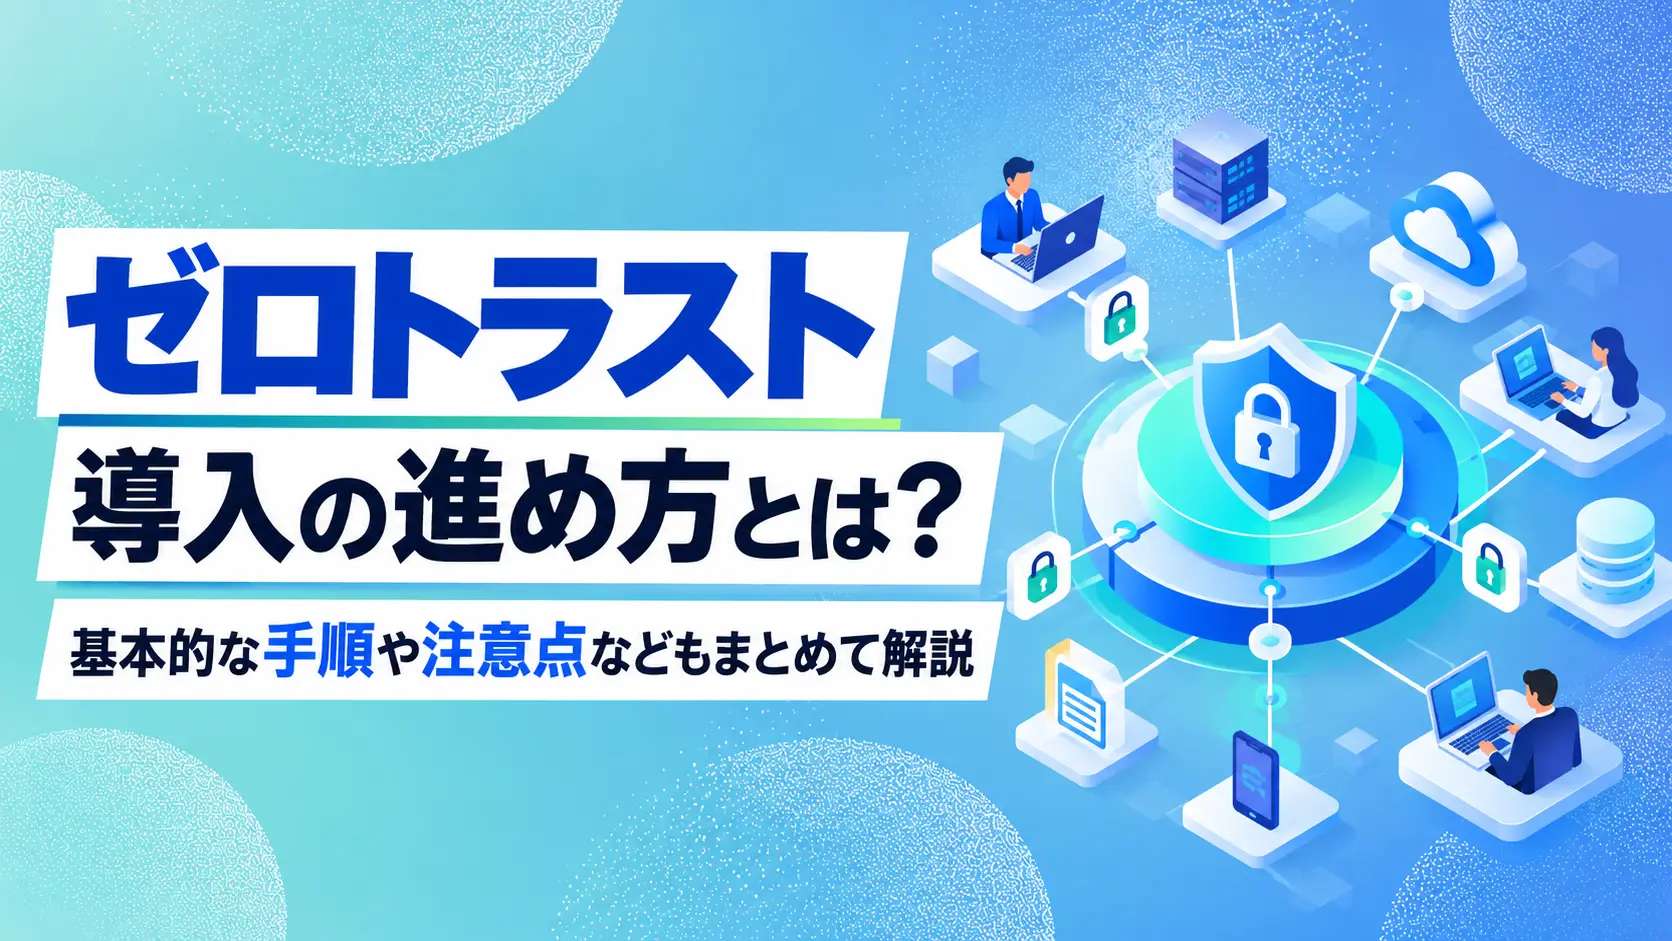
クラウドサービスの普及やテレワークの拡大に伴い、従来の境界型セキュリティでは社内の重要な情報資産を守ることが困難となっています。そこで注目されている概念が「ゼロトラストモデル」です。本記事では、ゼロトラストモデルの基本原則や必要な理由、導入するメリットを解説します。安全なネットワーク環境を構築するヒントとしてお役立てください。
ゼロトラストモデルとは、社内外のネットワーク境界を信頼せず、全てのアクセスを検証するセキュリティの概念です。。従来の境界型防御では、社内ネットワークの内部を安全とみなしていました。
しかし、ゼロトラストモデルでは全ての通信を潜在的なリスクと捉え、安全性を確認します。情報資産へアクセスする際は毎回、ユーザーの身元やデバイスの状態を認証します。
ゼロトラストモデルを構築する際は、米国国立標準技術研究所(NIST)などが示す、「いかなるアクセスも無条件には信頼しない」という基本的な考え方に則り、定義された原則を遵守します。
具体的には、アクセス元のネットワークに関わらず、全てのユーザーやデバイスを厳格に検証します。最小限の権限のみを付与し、通信の暗号化やリアルタイムでの監視、ログの取得を継続して行う点が基本です。これにより、侵害が発生した際も被害の範囲を最小限に抑えられます。
ゼロトラストモデルを実現するには、複数の要素を組み合わせた包括的な対策が必要です。データが配置される環境や、そこへ至る経路全体を保護する仕組みを構築する必要があります。具体的には端末やネットワーク、アクセス制御などの要素を連携させ、システム全体のセキュリティ環境の整備が求められます。
エンドポイントのセキュリティ対策では、パソコンやスマートフォン、サーバーといった末端の端末を保護します。ゼロトラストモデルにおいて、端末がマルウェアに感染していないか、不正なプログラムが実行されていないかを常に監視する体制が必要です。万が一感染を検知した場合に備え、迅速に対処する仕組みを整えます。
ネットワークのセキュリティ対策では、通信経路における安全性を確保します。ゼロトラストモデルにおいて、社内や社外といったネットワークの場所に関わらず、全ての通信を無条件に信頼しません。全ての通信を暗号化し、アクセスごとに認証を行うことで、盗聴や不正アクセスを防止する仕組みを整えます。
クラウドサービスのセキュリティ対策では、外部に配置されたデータやアプリケーションの安全性を確保します。ゼロトラストモデルにおいて、社外のクラウド環境へのアクセスも全て検証の対象です。認証を強化し、適切なアクセス権限を設定することで、クラウドからの情報漏えいや不正利用を防止する体制を整えましょう。
アクセス制御のセキュリティ対策では、ユーザーやデバイスに対して適切な権限を付与し、管理します。ゼロトラストモデルにおいて一度認証された対象であっても、常に認証と許可を要求します。アクセスする時間帯や場所、端末の状態といったコンテキストを毎回評価し、最小限の閲覧権限のみを動的に付与する仕組みが必要です。
ワークロードのセキュリティ対策では、クラウド上で稼働するアプリケーションや処理プロセスを保護します。個々の環境を隔離する仕組みを導入し、特定のアプリが侵害された場合でも他の領域への影響を遮断します。
可視化と分析では、ネットワーク内の全ての通信ログを取得し、状態を継続的に監視します。ユーザーの行動やデバイスの挙動をリアルタイムで捉え、不審な動きや潜在的なリスクを早期に発見する体制を整えます。
自動化では、セキュリティインシデントの検知から対処までのプロセスを自動的に実行します。ゼロトラストモデルにおいて、巧妙化する攻撃に手動で対応することは困難です。リスクを検知した際に、対象の端末をネットワークから自動で隔離する仕組みなどを導入し、被害の拡大を迅速に防ぎます。
ゼロトラストセキュリティと従来の境界型セキュリティの決定的な違いは、防御の考え方にあります。従来の境界型セキュリティでは、社内ネットワークの内部を安全とみなしていたため、一度内部への侵入を許すとリスクを防ぐことが困難でした。
ゼロトラストセキュリティを適用すれば、あらゆるアクセスを厳格に監視、制御するため、社内外の境界に依存しない高度な防御体制を構築できます。認証の強化や端末の状態把握なども含まれます。
ゼロトラストモデルの導入が必要とされる背景には、企業のIT環境や社会情勢の大きな変化が挙げられます。従来の対策では防ぎきれないサイバー攻撃の手口に対応するため、新たなセキュリティ対策への移行が急務となっています。
従来の境界型セキュリティモデルでは、社内ネットワークの内部を安全と定義し、外部からの侵入を防ぐ対策に特化していました。しかし、サイバー攻撃の手口は巧妙化を続けており、標的型メールなどを通じて社内ネットワークへ侵入する事例が相次いでいます。
一度内部への侵入を許すと防壁の役割を果たさなくなり、機密情報が含まれたサーバーまで自由にアクセスされる危険性があります。境界の防御だけに頼る手法では、内部に潜むリスクに対抗できません。
多くの企業が業務効率化やコスト削減を目的に、クラウドサービスを導入しています。従来の環境では社内ネットワークのみに保管していた機密データを、社外のクラウド環境へ移行するケースが増加しました。
そのため、社内と社外の境界線を前提とした従来のセキュリティ対策では、クラウド上のデータの十分な保護が困難となっています。どこからでもデータにアクセスできる利便性と引き換えに、不正アクセスのリスクが増加しており、全ての通信を検証する仕組みが必要とされています。
在宅勤務やサテライトオフィスを活用したテレワークの普及により、従業員が社外の多様な環境から業務を行うケースが増加しました。そのため、自宅のインターネット回線や公共の無線LANなど、セキュリティの脆弱な経路から社内システムへとアクセスする機会もあるでしょう。従来の境界型防御では、これら社外の多様な接続拠点全ての保護は困難です。
端末を持ち出す機会が増えた現代の働き方において、接続する場所を問わずに安全性を個別に確認する仕組みの構築が急務となっています。
サイバー攻撃の手口が高度化し、マルウェア感染や不正アクセスによる情報漏えい被害が急増しています。攻撃者は一度社内ネットワークへ侵入すると管理者権限の奪取を試み、重要データが保管されたサーバーへと次々にアクセスを試みます。
従来の境界型セキュリティでは内部の不審な動きを検知しにくいため、被害の発覚が遅れる傾向にありました。事業継続や企業の社会的信用を守るためには、全てのアクセスを常に監視し、被害を最小限に抑える対策が不可欠です。
企業がゼロトラストモデルを導入した場合にどのようなメリットがあるのか、おもな4つのメリットを解説します。
ゼロトラストモデルでは全ての通信を継続的に検証・監視するため、情報漏えいのリスクを最小限に抑えられます。従来の対策とは異なり、万が一端末がマルウェアに感染した場合も、周囲のシステムへ被害が拡大する「横移動」を防ぐ仕組みが働くためです。不正アクセスが発生した場合も、早期に瞬時に検知・遮断し、機密データの外部流出リスクを大幅に低減します。
ゼロトラストモデルの導入により、セキュリティ運用の負担を抑えられます。従来は拠点ごとに異なる機器を配置して個別管理が必要で、運用管理が複雑化していました。ゼロトラスト環境では、クラウド型の管理システムなどを用いてアクセス権限や端末の状態を一元的に監視できるため、運用管理の効率化を図れます。
ゼロトラストモデルの導入により、テレワーク環境など社外から社内システムへアクセスする際のリスクを大幅に軽減できます。従来の境界型セキュリティでは、一度社内へのアクセスを許すと、内部での動きを制限できませんでした。ゼロトラスト環境では社外からの通信の場合も安全性を個別に評価するため、機密データへの不正アクセスを防げます。
ゼロトラストモデルにおいて、クラウド型のID管理やシングルサインオンなどを導入すれば、ユーザーの利便性が向上します。従来は社外から業務システムへ接続する際、VPNの起動や複数回のログイン認証が必要となり、手間や時間がかかっていました。
ゼロトラスト環境では、シングルサインオンなどの活用により、裏で継続的な安全性の検証が行われつつも、ユーザーは何度もログインを求められることなく必要なシステムやクラウドサービスに簡単かつ素早くアクセスできます。
ゼロトラストモデルは、社内外の境界を信頼せずに全ての通信を検証する現代に適したセキュリティ概念です。クラウドサービスの普及やテレワークの拡大により、従来の境界型防御では重要な情報資産を守ることが困難となりました。
監視やアクセス制御など複数の構成要素を組み合わせることで、情報漏えいリスクを軽減したり、運用管理の一元化が可能になります。
変化するIT環境や高度化するサイバー攻撃に対抗するため、ゼロトラストモデルの導入による強固な防御体制の構築が必要です。
ゼロトラストの実現には、ID認証サービス「Soliton OneGate」をご活用ください。
国産IDaaSである「Soliton OneGate」を利用すれば、ID・パスワードだけに頼らない「デジタル証明書」を用いた多要素認証(MFA)が可能です。これにより、正規の端末・ユーザーしか業務システムにアクセスできない環境を容易に構築できます。