IT用語集
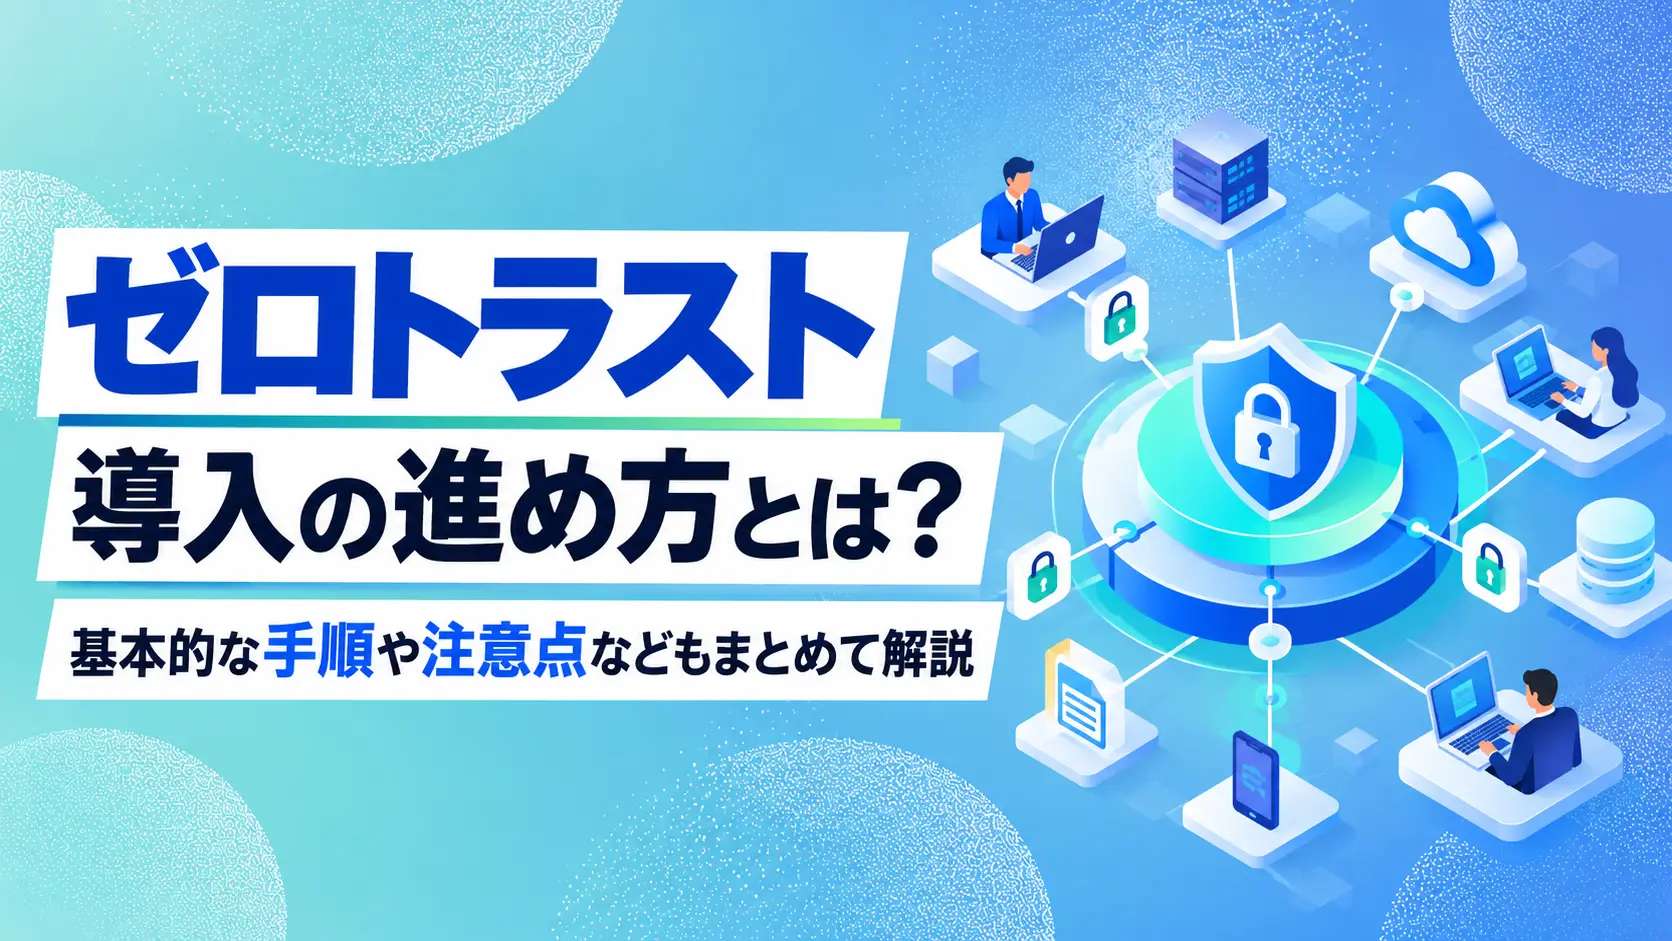
ゼロトラスト導入の進め方とは?基本的な手順や注意点などもまとめて解説


リモートワークの普及やクラウド利用の拡大に伴い、従来のセキュリティ対策では対応が困難になっています。そこで注目されているのが、全ての通信を検証する「ゼロトラストネットワーク」です。本記事では、その基礎知識や必要性、VPNとの違い、導入のメリットを解説します。安全なネットワーク環境を構築する際の参考にしてください。
ゼロトラストネットワークの基本概念と、従来のセキュリティとの違いについて解説します。
ゼロトラストネットワークは、社内外のあらゆる通信を信頼せず、全てを検証対象とするセキュリティモデルです。従来の「境界型」とは異なり、ネットワークの場所に依存しない厳格な認証を行います。これは米国国立標準技術研究所(NIST)が発行したガイドライン「SP800-207」において定義された原則に基づきます。
データやシステムへアクセスする際は、ユーザーの身元だけでなく、使用する端末の安全性や位置情報など、複数の要素を組み合わせて動的に評価します。
社内を安全とみなす境界型セキュリティは、社内ネットワークと外部インターネットの間に強固な壁を築く手法です。しかし、この構造では一度壁の内部へ侵入されると、組織内のデータへの自由なアクセスや横展開を許すリスクがあります。
これに対し、ゼロトラストネットワークは「何も信頼しない」という前提を徹底します。全ての通信を等しく疑い、毎回アクセス権限の検証と監視を繰り返すことで、情報漏洩や不正操作のリスクを最小限に抑えます。
多様な働き方の普及やクラウドの利用拡大に伴い、従来のセキュリティ対策は限界を迎えています。
近年、多くの企業において業務システムやデータのクラウド移行が急速に進行しています。従来型のセキュリティ対策は、社内ネットワークと外部環境の境界に防御壁を設置し、内部の安全性を維持する仕組みです。
しかし、基幹システムや情報共有ツールがクラウドへと移行した結果、守るべきデータそのものが社外に配置される状態となりました。社内と社外の境界が曖昧になった環境では、安全を担保するために、全ての通信を検証する仕組みへの移行が求められます。
在宅勤務やサテライトオフィスを活用した柔軟な働き方が定着しています。従業員が自宅や外出先から社内リソースへアクセスする機会が増加し、社外の多様な端末や通信回線から業務を行う体制へと変化しました。
従来の境界型防御では、社外からの接続を全てリスクと判定するか、もしくは強引に安全とみなす必要が生じ、運用に限界を迎えています。場所を問わずに安全なアクセス環境を確保するために、新たなセキュリティ対策が必要となります。
サイバー攻撃の手口は巧妙化の一途をたどっており、従来の対策を潜り抜ける事例が増加しています。特に標的型攻撃やランサムウェアは、正規の権限を奪取して内部に侵入を試みるため、一度の突破が組織全体の致命的な被害につながりかねません。
社内ネットワークであれば安全であるという従来の前提は、現在の脅威に対して通用しなくなっています。内部に侵入される可能性を前提とし、常に監視を行う体制の構築が不可欠です。
VPNが強固な「境界」を作るのに対し、ゼロトラストネットワークは境界に頼らず全ての通信を個別に見直す仕組みです。
VPNはインターネットなどのネットワーク上に仮想的な専用回線を構築し、通信経路や社内ネットワークの内部を安全とみなす技術です。これに対し、ゼロトラストはネットワークの場所を考慮せず、アクセスごとに厳格な認証と評価を繰り返します。VPNが「境界の内部を守る」構造であるのに対し、ゼロトラストネットワークは「境界そのものをなくし、全てを検証する」というアプローチをとる点に根本的な違いがあります。
クラウド利用の拡大やリモートワークの普及に伴い、全ての通信をVPNに集約する従来の方式では帯域不足による遅延が発生しやすくなりました。また、万が一VPN機器の脆弱性を突かれて内部への侵入を許した場合、組織内のネットワーク全体に被害が拡大するリスクが懸念されています。
通信負荷の軽減とセキュリティの抜本的な強化を両立するため、見直しが進んでいます。
ゼロトラストネットワークは、全ての通信を信頼せず、ユーザーのアイデンティティやデバイスの安全性を動的に検証する仕組みです。
ゼロトラストネットワークでは、一度認証された接続であっても安全とはみなさず、通信のたびに検証を行います。ユーザーのID、使用している端末のセキュリティ状態、アクセス元の場所などの情報を統合的に判断し、適切なアクセス権限を動的に付与します。
これにより、仮に認証情報が盗まれた場合でも、不審な挙動を検知して即座にアクセスを遮断可能です。
ゼロトラストを具現化するには、複数のセキュリティソリューションの連携が必要です。中心となるのは、強固なID管理と認証を行う「IAM」、VPNに代わりユーザーとアプリケーションを直接結びつけ必要最小限のアクセスのみを許可する「ZTNA」クラウドサービスへのアクセスやデータ検出の可視化・制御を担う「CASB」、そして接続するPCやスマートフォンなどのエンドポイント端末における不審な挙動をリアルタイムで検知・防御する「EDR」です。これらを統合することで、より高度なセキュリティ体制を構築できます。
強固なセキュリティ環境の構築と、場所を選ばない柔軟な働き方の両立を可能にするメリットがあります。
全てのアクセスを厳格に検証するため、社外からの接続であっても安全性を確保できます。これにより、従業員は自宅や外出先から社内システムやクラウドサービスへ安心してアクセス可能です。従来の境界型防御のように社内ネットワークへ接続し直す必要がなく、情報漏洩のリスクを抑えながらテレワークやハイブリッドワークを安全かつ柔軟に推進できます。
クラウド型のセキュリティ基盤に集約することで、複数のシステムや拠点の対策を一元管理可能です。従来のように拠点ごとに設置されたハードウェアの保守やパッチ適用を行う手間が省け、システム管理者の運用負荷が軽減されます。また、認証基盤を統合することで、ユーザーの追加や権限変更への対応が迅速に行えるようになり、組織全体の運用効率が向上します。
強固な対策を実現できる反面、初期費用や運用設計の負担、利便性とのバランスに注意する必要があります。
認証基盤や端末制御、ログ監視など複数のシステムを組み合わせるため、初期費用やライセンス費用が高額になる傾向があります。また、導入後もアクセス権限の設定変更や検知されたアラートへの対応など、継続的な運用保守が必要です。社内のリソースだけで適切な設定や監視の維持が難しい場合、外部の専門業者へ運用を委託する必要が生じます。
全ての通信で認証が求められるため、業務中の多要素認証の回数が増加し、従業員の作業効率や利便性が低下する懸念があります。また、セキュリティポリシーが厳格化されることで、これまで許可されていたファイル共有や外部ツールの利用が制限される場合もあります。導入にあたっては、従業員に対して事前の説明や教育を行い、理解と協力を得ることが不可欠です。
ゼロトラストの導入は、現状の把握から段階的に進める必要があります。まずは社内のIT資産や利用中のクラウドサービス、守るべき重要データの所在を洗い出し、可視化します。次に、ユーザーの身元を保証するID管理(IAM)の強化から着手し、多要素認証を導入します。
その後、PCやスマートフォンなどの端末制御(EDR)やネットワークのアクセス制御を整備します。全てのシステムを一斉に置き換えるのではなく、優先度が高いシステムや部署から段階的に進める手法が確実です。
ゼロトラストの導入には、既存環境の全容把握と段階的な移行計画が不可欠です。全てのシステムを一度に刷新しようとすると、運用の混乱やコストの肥大化を招く恐れがあります。まずは、影響の少ない部門や重要度の高いクラウドサービスから試験的に導入する手法が推奨されます。運用の課題を早期に洗い出して対策を講じることで、全体の移行を円滑に進められます。
また、経営層がセキュリティ強化の目的を理解し、全社的なプロジェクトとして推進する体制を整えることも重要となります。
自社の課題に対応する機能の有無や、既存システムとの親和性を考慮して最適な製品を選択します。
製品選定の際は、ネットワーク機能とセキュリティ機能の統合範囲を比較します。SASEは、ネットワーク制御(SD-WANなど)と複数のセキュリティ機能をクラウド上で一体化させて提供する包括的なフレームワークです。一方、SSEはSASEからネットワーク機能を省き、セキュリティ機能(CASBやSWGなど)に特化したモデルとなります。
自社が拠点のネットワーク帯域不足にも悩んでいる場合はSASE、既存の回線を活かしてクラウドセキュリティのみを強化したい場合はSSEが有力な選択肢となります。
自社に適した製品を選ぶには、以下の3つのポイントを中心に検討を行います。
これらを軸に、コストとセキュリティ要件のバランスがとれた製品を選定します。
クラウドの活用やリモートワークの普及に伴い、従来の境界型セキュリティでは対応しきれない脅威が増加しています。全ての通信を信頼せず毎回検証するゼロトラストネットワークへの移行は、情報漏洩やサイバー攻撃の被害を最小限に抑えるために有効です。
導入には初期費用や運用の負荷、利便性の低下といった注意点もありますが、自社のインフラ環境に合わせて段階的に整備を進めることで、リスクを低減できます。SASEやSSEといった製品の特性を比較し、自社の要件に最適な製品の選定を進めることが推奨されます。
ゼロトラストの実現には、Soliton OneGateをご利用ください。デジタル証明書による多要素認証(MFA)で、クラウドに点在する企業の情報資産を、不正アクセスから守ります。