IT用語集
ゼロトラストネットワークの基礎知識|必要性やメリット・デメリットを解説


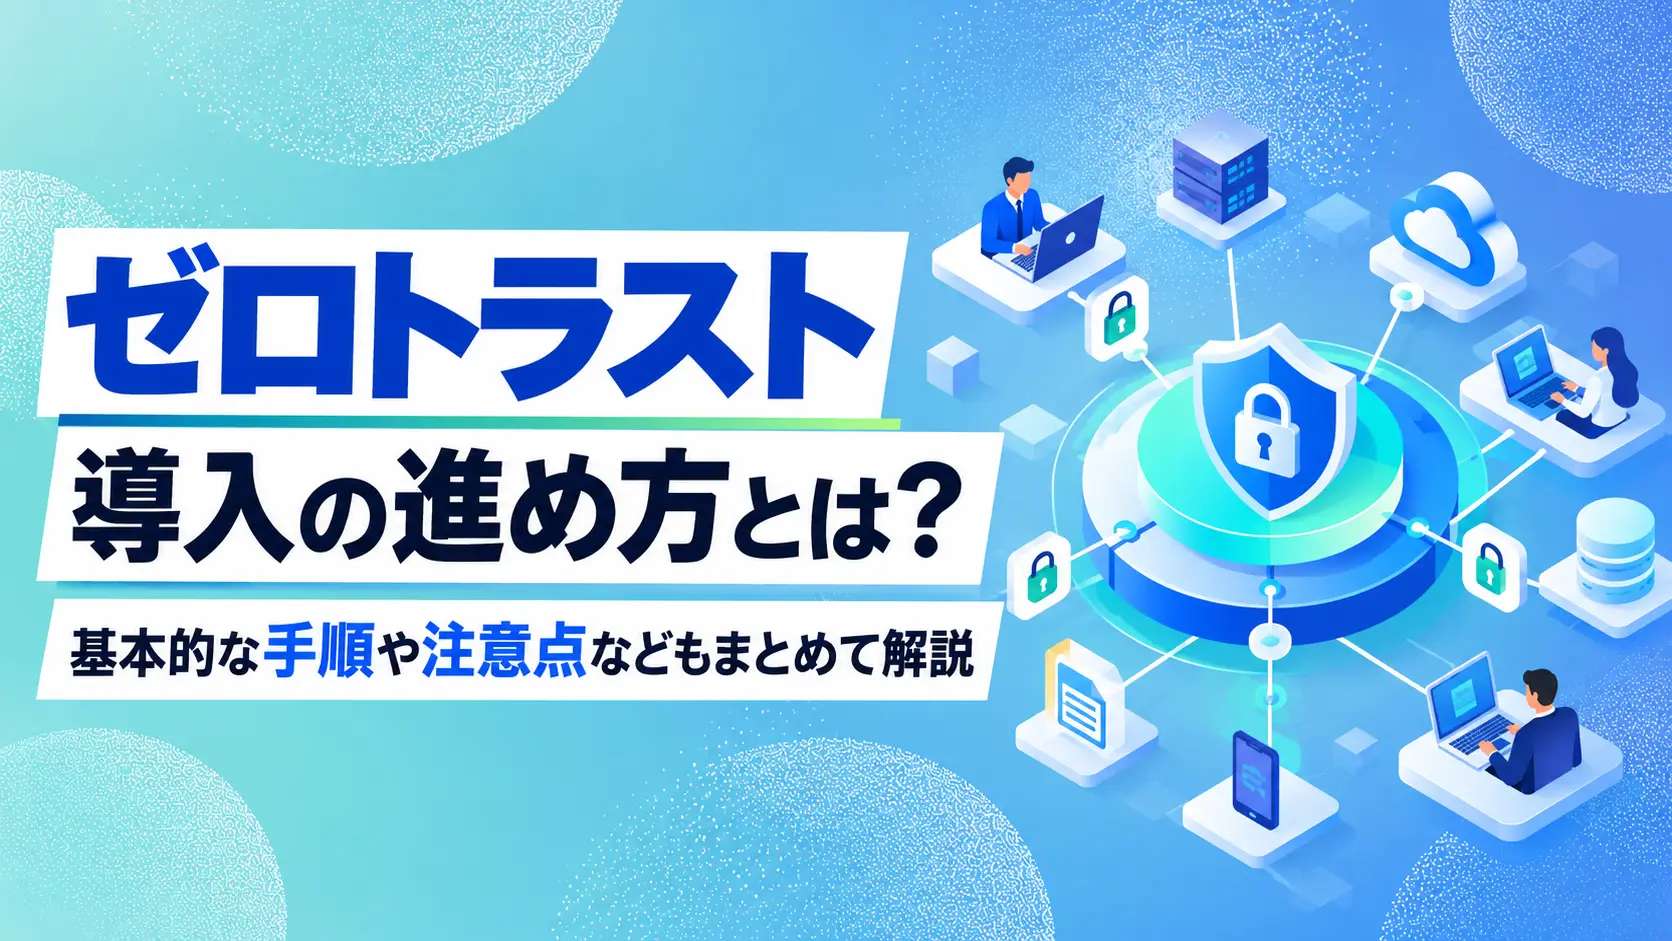
リモートワークの普及に伴い、ネットワークの安全性を確保する手法として「ゼロトラストセキュリティ」が注目されています。本記事では、その概要や従来の対策との違い、具体的な導入手順、注意点を解説します。導入の流れを理解し、自社に適したセキュリティ対策の検討に役立ててください。
ゼロトラストセキュリティは、アクセス元が社内か社外かにかかわらず、全ての通信や利用者を確認する考え方です。従来のように社内ネットワークを安全な場所とみなすのではなく、常に検証を行うことを前提としています。情報資産へアクセスする際は、毎回認証や認可、デバイスの健全性チェックを実施します。
従来のセキュリティは、社内ネットワークの境界を守る「境界型防御」が主流でした。これは社内を「安全な領域」、社外を「危険な領域」と定義し、その境界線にファイアウォールなどを設置して侵入を防ぐ仕組みです。一方のゼロトラストは、社内外の区別をせず、全ての通信を検証対象とする点で根本的に異なります。
VPNは、拠点間や端末と社内ネットワークの間に仮想的な専用回線を構築し、通信を暗号化する技術です。暗号化された回線の内部は安全であると仮定する境界型防御に基づきます。これに対してゼロトラストは、通信経路の暗号化だけでなく、アクセスする全ての端末やユーザーを個別に認証し、厳格に認可する点で異なります。
多様な働き方の普及やクラウド利用の拡大により、従来の境界型防御では情報資産を守りきることが困難になっています。。
在宅勤務とオフィス出社を組み合わせるハイブリッドワークなどの普及により、多様な環境から業務システムへアクセスする需要が増加しています。従業員が社外の多様なネットワークや端末を利用する機会が増えた結果、従来の社内と社外を区別する境界型では対応しきれず、個別に安全性を検証する仕組みが求められています。
業務でクラウドサービスを利用することが一般的になり、重要な情報資産が社外のサーバーへ分散するようになりました。これにより、社内ネットワークの境界線だけを強固に守る従来の対策では、社外にあるデータへのアクセスを適切に監視・制御できません。防御すべき境界自体が消失したことが、限界を迎えている理由です。
リモートワークの普及に伴い、従業員が周囲の目の届かない環境で業務を行う機会が増加しました。この状況下では、不正なデータの持ち出しや権限の濫用といった内部不正を周囲が検知しにくくなります。そのため、悪意のある外部からの侵入対策だけでなく、内部のユーザーによる不適切な操作や不正アクセスをも常に監視し、防ぐ仕組みが必要です。
セキュリティの強化に留まらず、業務効率の向上や柔軟な働き方の実現といった多くの利点をもたらします。
ゼロトラストを導入することで、どこからでも安全に社内システムやクラウドへ接続できる環境が整います。従来のVPNによる境界型防御では、一度侵入されるとネットワーク全体が信頼された領域として扱われるため、侵入者による横展開のリスクがありました。被害ゼロトラストではアクセスごとに毎回厳格な認証と権限の確認を行います。結果として、通信経路と利用端末の双方で高い安全性を確保できます。
業務で利用する多様なクラウドサービスへのアクセスを一元管理し、制御を強化できます。IDaaS(Identity as a Service:クラウド型アイデンティティ管理)の活用により、多要素認証や端末の安全性を満たしたアクセスのみを認可する仕組みを構築します。これにより、アカウント情報の漏えいや、未許可の端末からの不正な接続を防ぎます。
シングルサインオン(SSO)を導入することで、ユーザーは一度の認証で複数のクラウドサービスや社内システムへログインできるようになります。サービスごとに異なるパスワードを入力する手間や管理の負担が軽減され、リモートワーク時における従業員の利便性と業務スピードが大幅に高まります。
ゼロトラストの導入によって、オフィスだけでなく、自宅やサテライトオフィスから業務システムなど、一定のセキュリティ水準を保ちやすくなります。どこから接続しても同等に高いセキュリティを維持できるため、企業はセキュリティ上の懸念からリモートワークの頻度を制限する必要がなくなります。結果として、従業員が望む多様な働き方を推進できます。
リモートワーク環境へゼロトラストを導入する際は、現状の課題を正確に把握した上で、適切な手順を踏んで段階的に進めることが求められます。
ゼロトラスト導入の最初の段階は、現状の課題を正確に把握することです。リモートワーク環境における既存のネットワーク構成、利用しているデバイスの種類、アクセスされている情報資産の所在などを洗い出します。これにより、現状のセキュリティ対策における脆弱な部分や、混雑している通信経路などの問題点を明確にします。
現状の課題を把握した後は、保護すべき重要な情報資産の範囲と、対策を行う優先順位を決定します。全てのシステムを同時にゼロトラストへ移行することは困難であるため、機密情報を扱う部署や、利用頻度の高いクラウドサービスなどから段階的に適用します。これにより、初期投資を抑えつつ安全性を高められます。
優先順位に基づき、自社の課題解決に適したセキュリティソリューションを選定します。IDaaSによる認証強化、エンドポイントを監視するEDR、安全なアクセスを制御するSWGやSASEなど、必要な要素を組み合わせます。自社の既存システムとの連携性や、リモートワーク時の操作性を考慮して判断することが求められます。
ゼロトラストは構築して完了ではなく、運用開始後も継続的な最適化が必要です。リモートワーク時のアクセスログや端末の検知ログを日常的に監視・分析し、設定したセキュリティポリシーが適切に機能しているか検証します。新たな脅威の出現や業務環境の変化に合わせて、設定を柔軟に見直し、改善を繰り返します。
ゼロトラストを導入する際は、費用や運用方法の見直しが必要になる場合があります。ここでは、導入前に押さえておきたい注意点を解説します。
ゼロトラストの導入には、初期費用や運用コストが発生します。IDaaSやEDRといった複数のセキュリティ製品を新規に契約する必要があるため、従来の境界型防御と比較してライセンス費用が増加する傾向にあります。自社の予算に合わせて優先順位を決め、段階的に導入を進める計画性が求められます。
ゼロトラストの導入により、セキュリティのための認証手順が増加し、従業員の利便性が低下する可能性があります。社外から業務システムへアクセスする際、毎回多要素認証を求められたり、端末の状態チェックによる待ち時間が発生したりするためです。業務効率を落とさないよう、認証の手間を軽減するシステムの調整や、現場に合わせた認証強化策の検討が求められます。
ゼロトラストへの移行に伴い、社内の既存システムやネットワークインフラの調整・再構築が必要になります。特に、既存の社内システムのなかには、クラウド環境との連携が難しいものもあります。システムの見直しや別のツールへの切り替えが必要になることもあるため、業務に支障が出ないようスケジュールや運用方法を事前に検討しておきましょう。
リモートワークの普及やクラウド利用の拡大に伴い、社内外の全てのアクセスを検証するゼロトラストセキュリティの重要性が高まっています。従来の境界型防御では防ぎきれない不正アクセスや内部不正のリスクに対抗するため、導入の手順を踏んで段階的にシステムを構築することが求められます。
初期コストの発生や従業員の利便性低下といった注意点・課題を事前に考慮しつつ、自社の業務環境に適したセキュリティソリューションの選定を進める必要があります。導入後もアクセスログの監視やポリシーの見直しを継続し、ネットワーク全体の最適化を図ることが大切です。
ゼロトラストの実現には、ID認証サービス「Soliton OneGate」をご活用ください。
国産IDaaSである「Soliton OneGate」を利用すれば、ID・パスワードだけに頼らない「デジタル証明書」を用いた多要素認証(MFA)が可能です。これにより、正規の端末・ユーザーしか業務システムにアクセスできない環境を容易に構築できます。ゼロトラストの導入の際には、ぜひご検討ください。